

माइक्रोसॉफ्ट आउटेज के बाद साइबर ठगों का नया खेल, 24 घंटे में ईमेल डिलीट होने की धमकी देकर चुरा रहे हैं पासवर्ड!

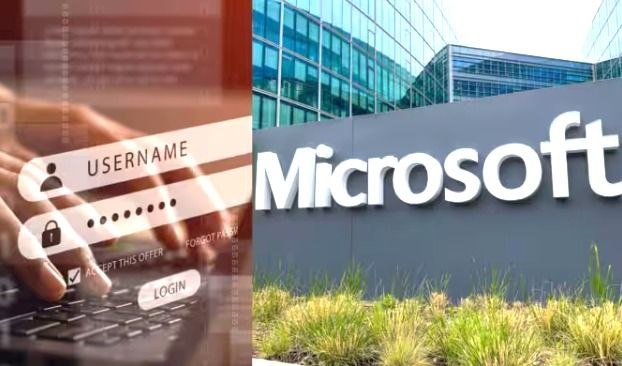
नई दिल्ली। माइक्रोसॉफ्ट की सेवाएं करीब 36 घंटे तक बाधित रहने से दुनियाभर के लाखों उपयोगकर्ताओं को परेशानी उठानी पड़ी थी। अब इसी तकनीकी गड़बड़ी को साइबर अपराधियों ने ठगी का नया हथियार बना लिया है। हैकर्स कंपनी के नाम से फर्जी ईमेल और नोटिफिकेशन भेज रहे हैं। इनमें दावा किया जा रहा है कि सेवा बाधित रहने के दौरान रोके गए ईमेल 24 घंटे के भीतर हमेशा के लिए डिलीट हो जाएंगे। उन्हें बचाने के लिए उपयोगकर्ताओं को एक लिंक पर क्लिक करने को कहा जा रहा है। माइक्रोसॉफ्ट ने इस तरह के संदेशों को फर्जी बताते हुए लोगों को सतर्क रहने की चेतावनी दी है।
कंपनी के मुताबिक, साइबर अपराधी आउटेज के दौरान पैदा हुई अनिश्चितता का फायदा उठा रहे हैं। वे माइक्रोसॉफ्ट के आधिकारिक संदेशों जैसी दिखने वाली सूचनाएं तैयार कर लोगों तक पहुंचा रहे हैं। इनका मकसद उपयोगकर्ताओं को जल्दबाजी में संदिग्ध लिंक खोलने के लिए मजबूर करना है। लिंक पर क्लिक करते ही उनसे लॉगइन आईडी और पासवर्ड जैसी गोपनीय जानकारियां मांगी जा सकती हैं। इन जानकारियों के जरिए ईमेल खातों के साथ अन्य निजी और वित्तीय सूचनाओं तक पहुंच बनाने का खतरा है।
24 घंटे की समय-सीमा देकर पैदा कर रहे घबराहट
माइक्रोसॉफ्ट थ्रेट इंटेलिजेंस ने सोशल मीडिया मंच एक्स पर एक पोस्ट के जरिए इस नए साइबर ठगी अभियान की जानकारी साझा की है। कंपनी ने बताया कि ठग सेवा बाधित होने से जुड़ी सूचनाओं की नकल कर रहे हैं। उनके संदेशों में कहा जा रहा है कि आउटेज के कारण कुछ ईमेल रोक दिए गए थे और यदि उपयोगकर्ता उन्हें वापस पाना चाहते हैं तो तत्काल दिए गए लिंक पर जाकर अपनी जानकारी दर्ज करें। फर्जी संदेशों में यह भी धमकी दी जा रही है कि निर्धारित समय में प्रक्रिया पूरी नहीं करने पर ईमेल और संदेश हमेशा के लिए मिटा दिए जाएंगे। कुछ संदेशों में इसके लिए महज 24 घंटे की मोहलत दी जा रही है।
एक क्लिक से खाली हो सकती हैं निजी जानकारियां
साइबर अपराधियों की यह तरकीब फिशिंग के तरीके पर आधारित है। इसमें किसी भरोसेमंद कंपनी या सेवा के नाम और पहचान का इस्तेमाल कर नकली संदेश भेजे जाते हैं। उपयोगकर्ता जैसे ही लिंक खोलते हैं, उन्हें असली वेबसाइट जैसी दिखने वाली फर्जी वेबसाइट पर पहुंचा दिया जाता है। वहां लॉगइन और पासवर्ड भरते ही उनकी जानकारी ठगों के हाथ लग सकती है। चुराए गए पासवर्ड का इस्तेमाल ईमेल खाते में सेंध लगाने, दूसरे खातों तक पहुंच बनाने और वित्तीय धोखाधड़ी के लिए किया जा सकता है।
घबराकर किसी लिंक पर क्लिक न करें
माइक्रोसॉफ्ट ने स्पष्ट किया है कि 24 घंटे में ईमेल डिलीट होने की चेतावनी देने वाले ऐसे संदेश कंपनी की ओर से जारी नहीं किए गए हैं। उपयोगकर्ताओं को सलाह दी गई है कि किसी भी अनजान ईमेल या संदेश में दिए गए लिंक को खोलने से पहले उसकी सत्यता की जांच करें। केवल संदेश में कंपनी का नाम या लोगो दिखाई देने से उसे असली नहीं मानना चाहिए।
Leave a Reply